
Par William Martin – consultant IA générative et marketing digital à Valence.
Sources vérifiées le 2 novembre 2026.
En bref
- ChatGPT n’est pas interdit en entreprise. Ce qui est encadré, c’est ce que vous y mettez et la finalité de cet usage.
- Un prompt qui contient un nom, un IBAN, un dossier RH ou une donnée client identifiante, c’est un traitement de données personnelles. Avec les obligations qui vont avec.
- La bonne question n’est pas « cet outil est-il conforme ? » mais « qui, chez nous, décide de ce qu’on a le droit de coller dedans ? »
Le geste se répète partout. Une personne ouvre ChatGPT, colle un mail client complet et demande un résumé. Personne ne bronche. Personne ne se dit qu’une donnée personnelle vient de quitter le périmètre de l’entreprise.
Le vrai risque n’est pas l’outil. C’est ce qu’on y colle, sans y penser. → Un outil conforme utilisé n’importe comment donne un traitement non conforme. L’inverse est vrai aussi : un outil imparfait, encadré par des règles claires, reste gérable.
Faut-il pour autant s’interdire l’IA générative ? Non. Faut-il poser trois choses : une règle écrite, des réglages vérifiés, un responsable identifié. Et une précision utile : ici, on parle RGPD. Pas du règlement européen sur l’IA, qui est un autre sujet.
Peut-on utiliser ChatGPT en respectant le RGPD ?
Oui, à condition de traiter l’outil comme n’importe quel traitement de données personnelles. La CNIL ne demande pas d’interdire les IA génératives : elle exige une finalité, une base légale, un minimum de données, une information des personnes et des mesures de sécurité.
La nuance est là. Elle est souvent mal comprise. La question revient sans cesse : « ChatGPT est-il conforme au RGPD ? ». Elle est mal posée. Un fournisseur n’est jamais conforme à votre place : c’est votre usage qui l’est, ou qui ne l’est pas.
La CNIL le dit clairement dans ses recommandations publiées le 7 février 2025 : les données personnelles doivent être protégées « à travers les bases d’entraînement… les modèles… ou dans l’utilisation des modèles au moyen des invites (prompts) ». Traduction concrète : le prompt est dans le périmètre. Pas seulement la base d’entraînement du modèle.
Autre point que beaucoup ignorent : tous les modèles ne relèvent pas du RGPD. → La CNIL rappelle que certains modèles d’IA sont anonymes et n’ont donc pas à appliquer le règlement. Mais un modèle qui mémorise des données personnelles issues de son entraînement y retombe (fiche 13 des fiches pratiques IA). Vous ne pouvez pas le décider à la place de l’éditeur : vous devez vérifier ce qu’il dit.
Vérifier quoi, exactement ? La finalité de votre usage, la base légale (l’intérêt légitime est la plus courante selon la CNIL, mais elle exige des garanties), le volume de données transmises, l’information des personnes concernées et les mesures de sécurité. Rien d’exotique. C’est le b.a.-ba du RGPD, appliqué à un nouvel outil.
Vous voulez savoir où vous en êtes avant d’écrire quoi que ce soit ? Le référent IA externalisé sert à ça : un état des lieux, une charte, un plan d’action.
Quelles données ne faut-il jamais coller dans ChatGPT ?
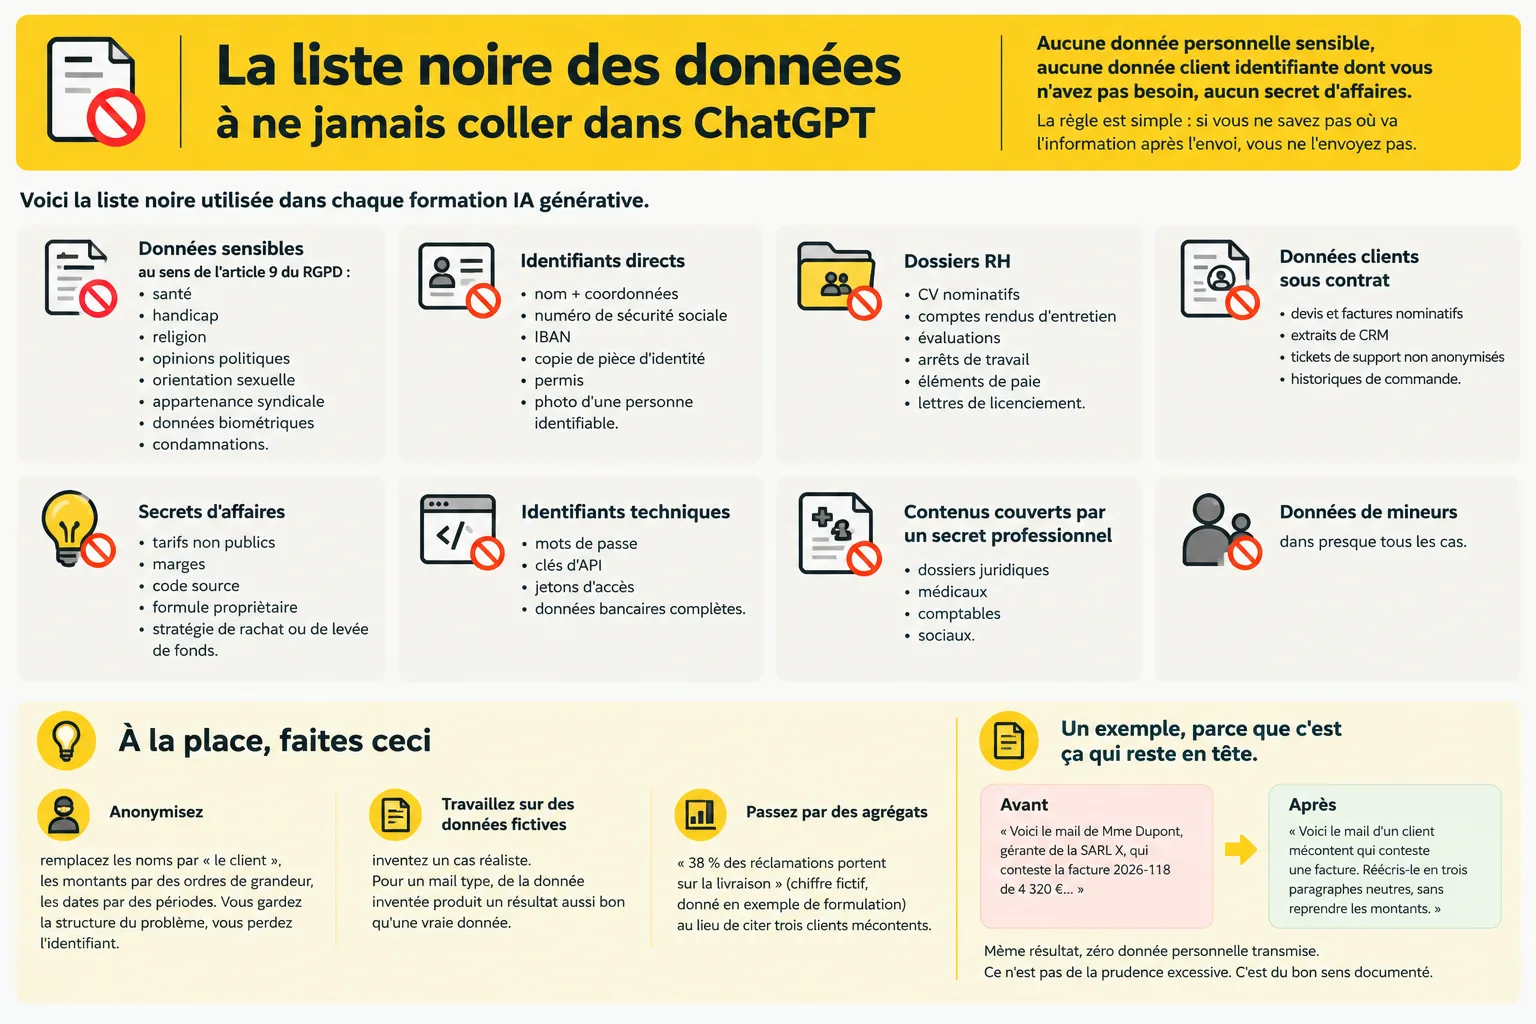
Aucune donnée personnelle sensible, aucune donnée client identifiante dont vous n’avez pas besoin, aucun secret d’affaires. La règle est simple : si vous ne savez pas où va l’information après l’envoi, vous ne l’envoyez pas.
Voici la liste noire utilisée dans chaque formation IA générative.
- Données sensibles au sens de l’article 9 du RGPD : santé, handicap, religion, opinions politiques, orientation sexuelle, appartenance syndicale, données biométriques, condamnations.
- Identifiants directs : nom + coordonnées, numéro de sécurité sociale, IBAN, copie de pièce d’identité, permis, photo d’une personne identifiable.
- Dossiers RH : CV nominatifs, comptes rendus d’entretien, évaluations, arrêts de travail, éléments de paie, lettres de licenciement.
- Données clients sous contrat : devis et factures nominatifs, extraits de CRM, tickets de support non anonymisés, historiques de commande.
- Secrets d’affaires : tarifs non publics, marges, code source, formule propriétaire, stratégie de rachat ou de levée de fonds.
- Identifiants techniques : mots de passe, clés d’API, jetons d’accès, données bancaires complètes.
- Contenus couverts par un secret professionnel : dossiers juridiques, médicaux, comptables, sociaux.
- Données de mineurs, dans presque tous les cas.
Et maintenant la partie utile. Interdire sans alternative, ça ne tient jamais plus de trois semaines.
À la place, faites ceci
- Anonymisez : remplacez les noms par « le client », les montants par des ordres de grandeur, les dates par des périodes. Vous gardez la structure du problème, vous perdez l’identifiant.
- Travaillez sur des données fictives : inventez un cas réaliste. Pour un mail type, de la donnée inventée produit un résultat aussi bon qu’une vraie donnée.
- Passez par des agrégats : « 38 % des réclamations portent sur la livraison » (chiffre fictif, donné en exemple de formulation) au lieu de citer trois clients mécontents.
Un exemple, parce que c’est ça qui reste en tête.
Avant : « Voici le mail de Mme Dupont, gérante de la SARL X, qui conteste la facture 2026-118 de 4 320 €… »
Après : « Voici le mail d’un client mécontent qui conteste une facture. Réécris-le en trois paragraphes neutres, sans reprendre les montants. »
Même résultat, zéro donnée personnelle transmise. Ce n’est pas de la prudence excessive. C’est du bon sens documenté.
Free, Plus, Business, Enterprise : ce qui change pour vos données ?
Le logiciel est le même partout. Ce qui change, c’est le cadre : ce que le fournisseur peut faire de vos contenus, la durée de conservation, les outils d’administration et le contrat qui vous lie. Autrement dit : ce que vous pouvez prouver en cas de contrôle.
Le tableau ci-dessous résume les mécanismes. Il n’affirme rien que les sources ne disent pas, et il vous renvoie à la vérification dans votre propre compte.
| Ce qui change | Free | Plus | Business | Enterprise |
|---|---|---|---|---|
| Formation sur vos conversations | Réglage dépendant du compte, historique désactivable. À vérifier dans les paramètres. | Même mécanisme, même réglage. | À vérifier dans votre contrat et dans la console d’administration. | À vérifier dans votre contrat. |
| Conservation | Historique conservé selon vos réglages, suppression manuelle possible. | Idem. | Conservation administrable au niveau de l’espace de travail. | Politiques de rétention étendues ; accès aux journaux à vérifier dans votre contrat. |
| Administration | Aucune : compte individuel. | Aucune. | Console d’administration, gestion des membres, accès aux conversations de l’espace de travail. | Contrôles supplémentaires à vérifier dans votre contrat. |
| Contrat et conditions | Conditions grand public. | Conditions grand public. | Contrat d’entreprise (DPA) à demander et à archiver. | Contrat d’entreprise ; options de résidence UE et de chiffrement à clés client à vérifier dans votre contrat. |
Volontairement, aucun prix ici. Les tarifs bougent, et ce n’est pas le sujet. Le sujet, c’est ce que le contrat vous garantit le jour où vous devez répondre à une question.
Les conditions évoluent : vérifiez-les dans les paramètres de votre compte et sur la documentation OpenAI.
Un mot sur l’API, parce que beaucoup de PME y arrivent sans le savoir, via un outil connecté. La documentation OpenAI est nette : depuis le 1er mars 2023, les données envoyées à l’API ne servent pas à entraîner les modèles, sauf opt-in explicite. Les journaux de surveillance des abus sont conservés jusqu’à 30 jours. La conservation zéro et la surveillance modifiée des abus nécessitent une approbation préalable d’OpenAI. Et la résidence européenne des données passe par le point d’accès eu.api.openai.com, lui aussi soumis à conditions.
Traduction pour une PME : « on a un contrat » ne veut pas dire « on est couverts ». → Un contrat encadre la sous-traitance. Il ne vous dispense ni de limiter ce que vous transmettez, ni d’informer les personnes concernées, ni de documenter vos usages.
Besoin d’y voir clair dans vos abonnements et vos contrats IA ? C’est exactement le périmètre d’une gouvernance IA externalisée, sans jargon et sans tunnel de vente.
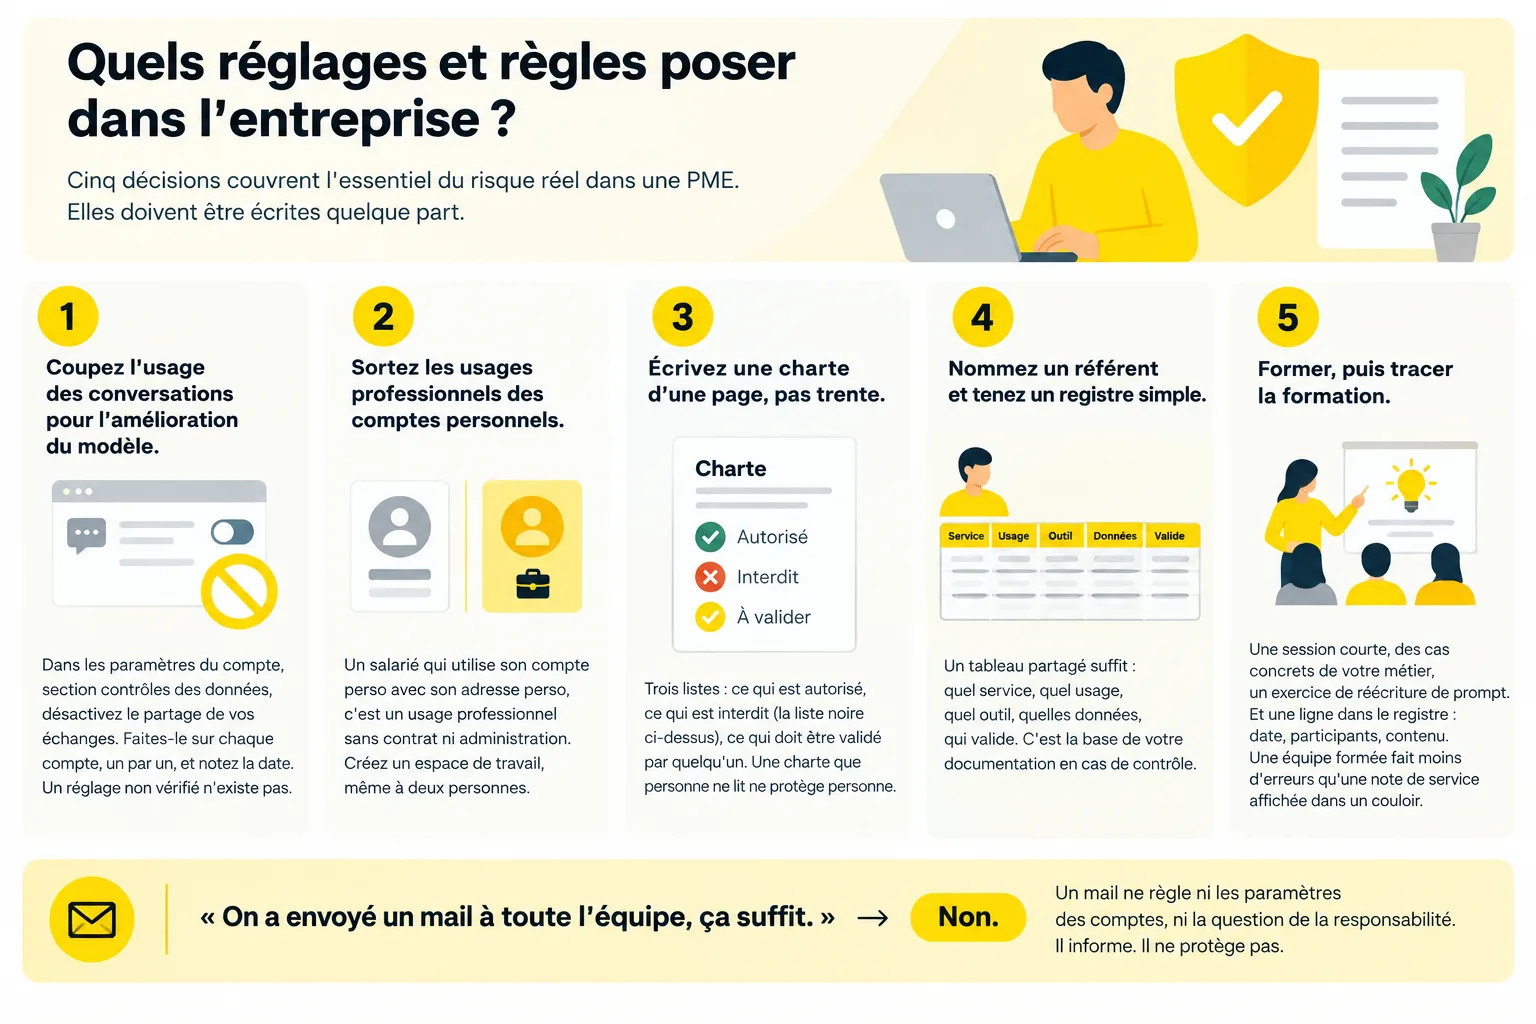
Quels réglages et règles poser dans l’entreprise ?
Cinq décisions couvrent l’essentiel du risque réel dans une PME. Elles doivent être écrites quelque part.
- Coupez l’usage des conversations pour l’amélioration du modèle. Dans les paramètres du compte, section contrôles des données, désactivez le partage de vos échanges. Faites-le sur chaque compte, un par un, et notez la date. Un réglage non vérifié n’existe pas.
- Sortez les usages professionnels des comptes personnels. Un salarié qui utilise son compte perso avec son adresse perso, c’est un usage professionnel sans contrat ni administration. Créez un espace de travail, même à deux personnes.
- Écrivez une charte d’une page, pas trente. Trois listes : ce qui est autorisé, ce qui est interdit (la liste noire ci-dessus), ce qui doit être validé par quelqu’un. Une charte que personne ne lit ne protège personne.
- Nommez un référent et tenez un registre simple. Un tableau partagé suffit : quel service, quel usage, quel outil, quelles données, qui valide. C’est la base de votre documentation en cas de contrôle.
- Formez, puis tracez la formation. Une session courte, des cas concrets de votre métier, un exercice de réécriture de prompt. Et une ligne dans le registre : date, participants, contenu. Une équipe formée fait moins d’erreurs qu’une note de service affichée dans un couloir.
« On a envoyé un mail à toute l’équipe, ça suffit. » → Non. Un mail ne règle ni les paramètres des comptes, ni la question de la responsabilité. Il informe. Il ne protège pas.
Qui est responsable en cas de fuite de données ?
Vous. En tant que responsable de traitement, c’est votre entreprise qui décide de ce qui entre dans l’outil, donc votre entreprise qui répond de cet usage. Le fournisseur intervient comme sous-traitant pour les données que vous lui transmettez dans un cadre professionnel – il exécute, il ne décide pas.
Cette distinction responsable de traitement / sous-traitant n’est pas théorique. Elle détermine qui notifie, qui documente et qui assume. Vous fixez la finalité, vous choisissez les données, vous répondez. Le fournisseur, lui, doit offrir des garanties contractuelles et techniques.
Concrètement, en cas d’incident :
- Notification à la CNIL dans les 72 heures si la violation est susceptible d’engendrer un risque pour les droits et libertés des personnes. C’est court. C’est pour ça qu’il faut avoir préparé la trame avant.
- Information des personnes concernées si le risque est élevé.
- Documentation interne de l’incident : nature, effets, mesures prises. Même sans notification, la trace compte.
Et en amont, ce que vous devez pouvoir sortir d’un tiroir : le registre des activités de traitement, la base légale de chaque usage, votre charte, la preuve des réglages, la liste des personnes formées, et l’analyse d’impact si votre usage le justifie. La CNIL précise dans sa fiche 5 qu’une AIPD est à réaliser « si nécessaire » – pas systématiquement, mais pas jamais non plus.
« C’est la faute du salarié qui a collé la donnée. » → Juridiquement, c’est l’organisation qui est en cause. Vous répondez de l’usage de vos outils, y compris quand un collaborateur fait une erreur que rien ne lui interdisait clairement.
FAQ
Puis-je coller un contrat client dans ChatGPT pour le résumer ? Non, pas tel quel. Un contrat contient des noms, des montants, des clauses identifiantes. Anonymisez d’abord, ou demandez une synthèse sur la base d’un extrait reformulé. Le gain de temps ne vaut pas le risque.
ChatGPT Business suffit-il pour être conforme au RGPD ? Non. Un abonnement professionnel apporte des garanties utiles : administration, contrat, conservation maîtrisée. Il ne remplace ni votre charte, ni votre registre, ni la vérification de vos réglages. La conformité est un process, pas une case à cocher.
Faut-il informer mes clients que j’utilise l’IA ? Dès que des données personnelles les concernant sont traitées, oui : ils doivent être informés de la finalité et de leurs droits. Une mention claire dans votre politique de confidentialité, et une phrase dans vos échanges quand c’est pertinent, couvrent l’essentiel.
Un salarié a collé des données par erreur. Que faire ? Documentez l’incident le jour même : quoi, quand, qui, quel outil, quelles données. Évaluez le risque, supprimez la conversation, corrigez le réglage qui l’a permis. Puis décidez d’une notification si le risque est réel. Ne laissez pas passer 72 heures sans rien écrire.
Et si je ne fais rien du tout ? Vous prenez un risque que vous ne mesurez pas. La plupart des PME ne se font pas sanctionner pour un outil, mais pour une absence de documentation et de règles. Le premier contrôle, lui, ne prévient pas.
Vous voulez poser ces règles une bonne fois, avec quelqu’un qui connaît vos usages réels ? Une formation IA générative pour l’équipe, ou un référent IA externalisé pour la gouvernance. Du concret, pas du rêve.
Sources
Consultées le 2 novembre 2026.
- CNIL – Intelligence artificielle : https://www.cnil.fr/fr/intelligence-artificielle
- CNIL – Les fiches pratiques IA : https://www.cnil.fr/fr/les-fiches-pratiques-ia
- CNIL – « IA et RGPD : la CNIL publie ses nouvelles recommandations » (7 février 2025) : https://www.cnil.fr/fr/ia-et-rgpd-la-cnil-publie-ses-nouvelles-recommandations-pour-accompagner-une-innovation-responsable
- CNIL – Les questions-réponses sur l’utilisation d’un système d’IA générative : https://www.cnil.fr/fr/les-questions-reponses-de-la-cnil-sur-lutilisation-dun-systeme-dia-generative
- CNIL – Fiche IA 4 TPE/PME, « Quelles précautions prendre » : https://www.cnil.fr/sites/cnil/files/2025-03/tpe_pme_ficheia_4_les_precautions_0.pdf
- OpenAI – Data controls in the OpenAI platform : https://developers.openai.com/api/docs/guides/your-data
- OpenAI – How your data is used to improve model performance : https://help.openai.com/en/articles/5722486-how-your-data-is-used-to-improve-model-performance
- À noter : la page https://openai.com/business-data/ n’était pas accessible le 2 novembre 2026 (erreur 403).
